

7346人加入学习
(2人评价)
该课程属于 CISP培训预习专题 请加入后再学习

1、regedit:打开控制表;cmd:命令提示;mmc:管理控制台;
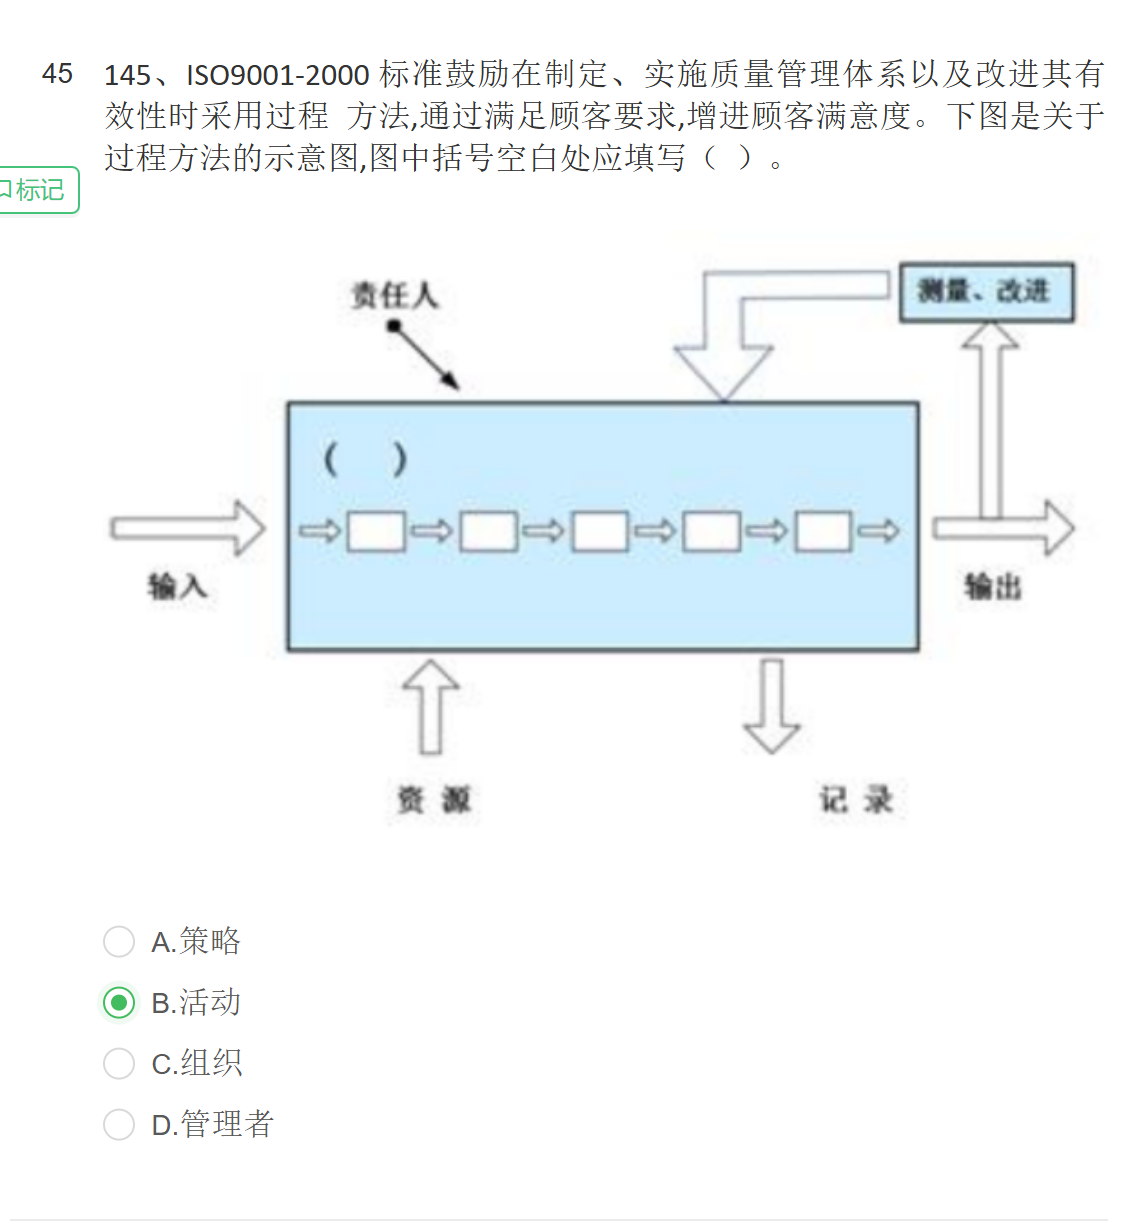
2、质量管理体系将资源与过程结合
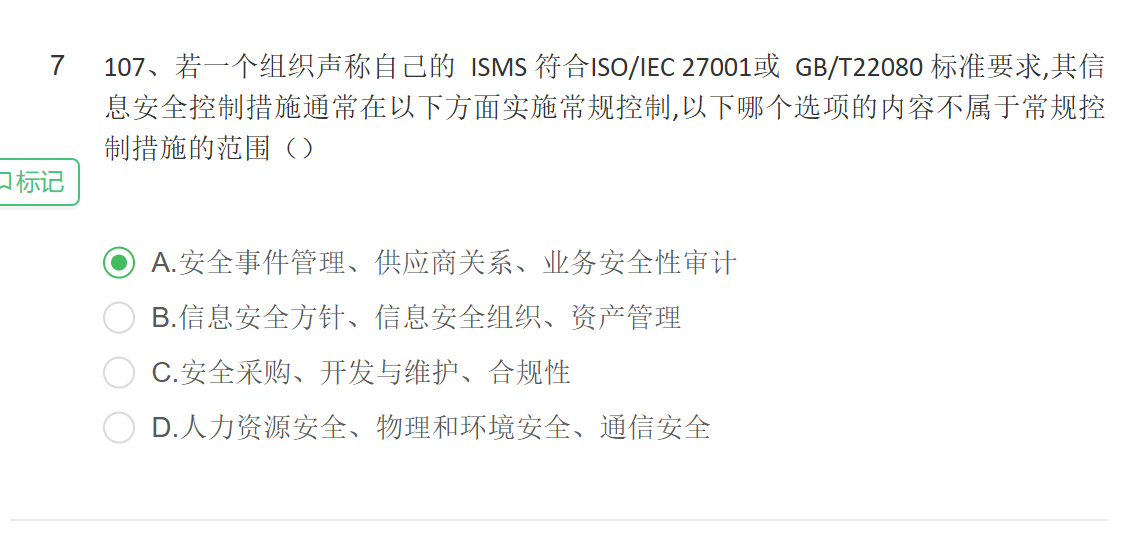
3、ISMS 信息安全管理体系,英国贸易工业部主导制定
4、ISO270001不包含业务安全性审计
5、MD5单向函数提供数据完整性验证,AES数据加密算法体重数据机密性保护,AH提供身份验证和数据完整性保护
6、信息系统重要程度划分为特别重要信息系统、重要信息系统、一般信息系统
7、不能只对总经理进行培训,对信息化相关人员也需要进行培训
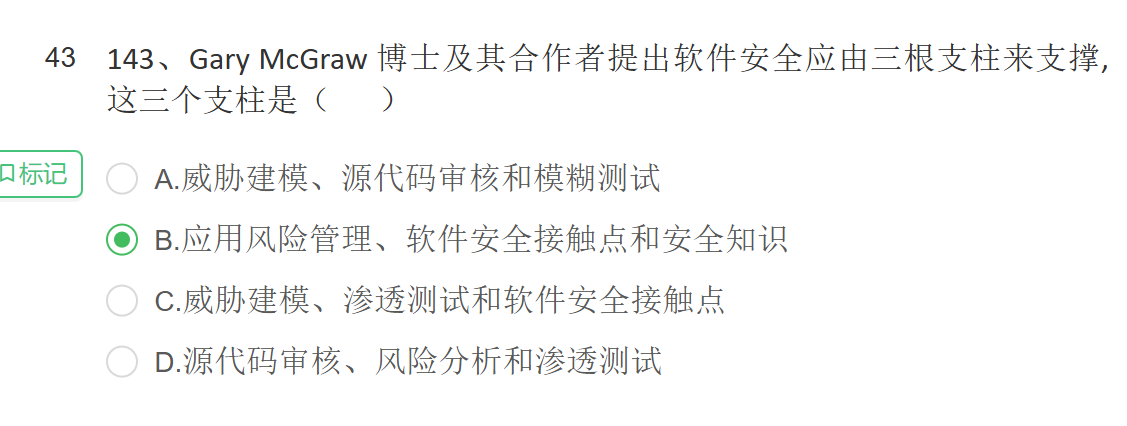
8、BSI模型是强调了风险管理的重要性,不是安全测试
9、软件登录多重安全措施体现的是纵深防御原则,还有一个题是数据库失陷的体现的是职责分离原则
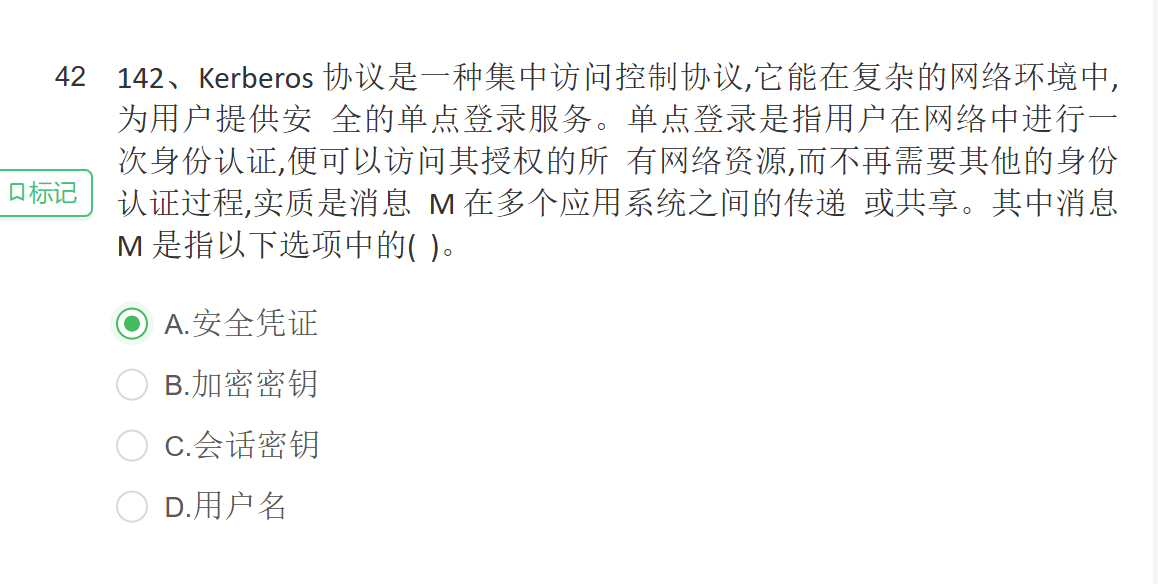
10、Kerberos协议 消息M是指安全凭证
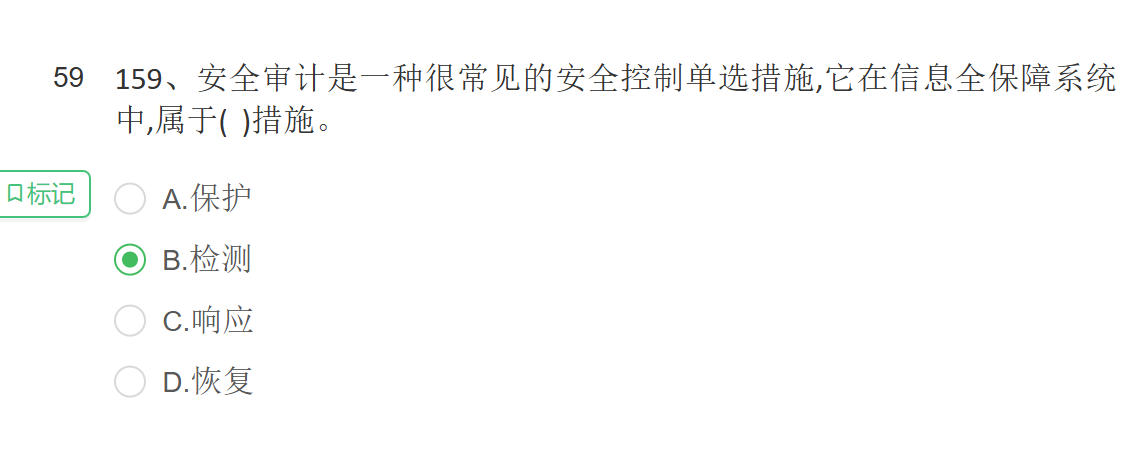
11、输入账号密码是典型的身份验证,身份鉴别是指确认主体或资源声称身份的过程;输入错误口令密码记录了是强调审计的
12、START包序列号1111111
13、目前最为广泛采用的资产评估方法为定性分析
14、定性分析灵活性强,对资源的要求较低,缺乏定量条件或需快速决策时更具可操作性,实务中应用更加普遍。
15、拒绝服务攻击属于网络层或基础设施层的攻击,不是Web应用逻辑漏洞的范畴
16、VPN和公共网络是逻辑隔离的关系,可以进行信息认证、身份认证、数据加密
17、基于SSE-CMM的评估方法(SSAN):包含对系统安全工程-能力成熟度模型中定义的组织的系统安全工程流程能力和成熟度评估所需的信息和方向。SSAM评估过程分为四个阶段 规划、准备、现场、报告
18、灾难恢复计划有根本性缺陷(依赖人员而非文档),属于系统性风险,需要优先关注
19、杀毒软件,静态分析检测无法检测系统函数的运行状态
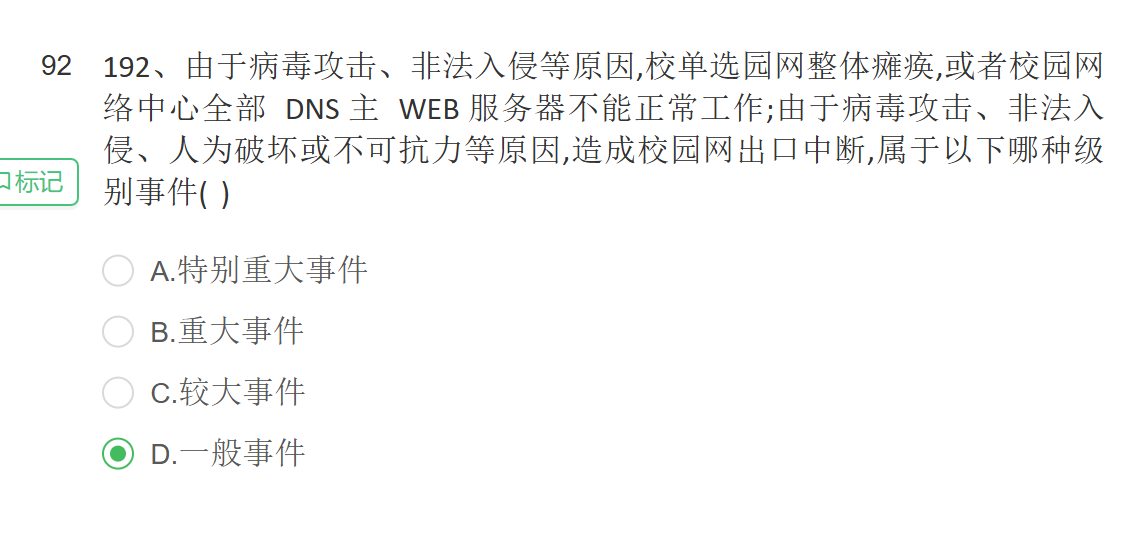
20、安全事件定级,其实看社会影响就行
21、MD5 SHA-1单向函数用于数据完整性保护,DSA是一种数字签名的算法,RSA和SM2是公钥加密算法
2.7.14.16.21.27.36.44.47.58.60.62.64.70.72.74.79.80.83.89.96
SSE-CMM 风险过程包括4部分:评估影响、威胁、脆弱性、安全风险。 能力级别有6个:初始级、可重复、已定义、已管理、优化
风险降低分为预防性策略和反应性策略。
软件安全3根支柱:风险管理、软件安全接触点、安全知识
信息安全风险管理包括背景建立、风险评估、风险处理、批准监督、监控审查、沟通咨询
kerberos包括KDC、应用服务器、客户端;
KDC密钥分配中心,包括AS、TGS。先AS认证用户,然后TGT;然后ST;
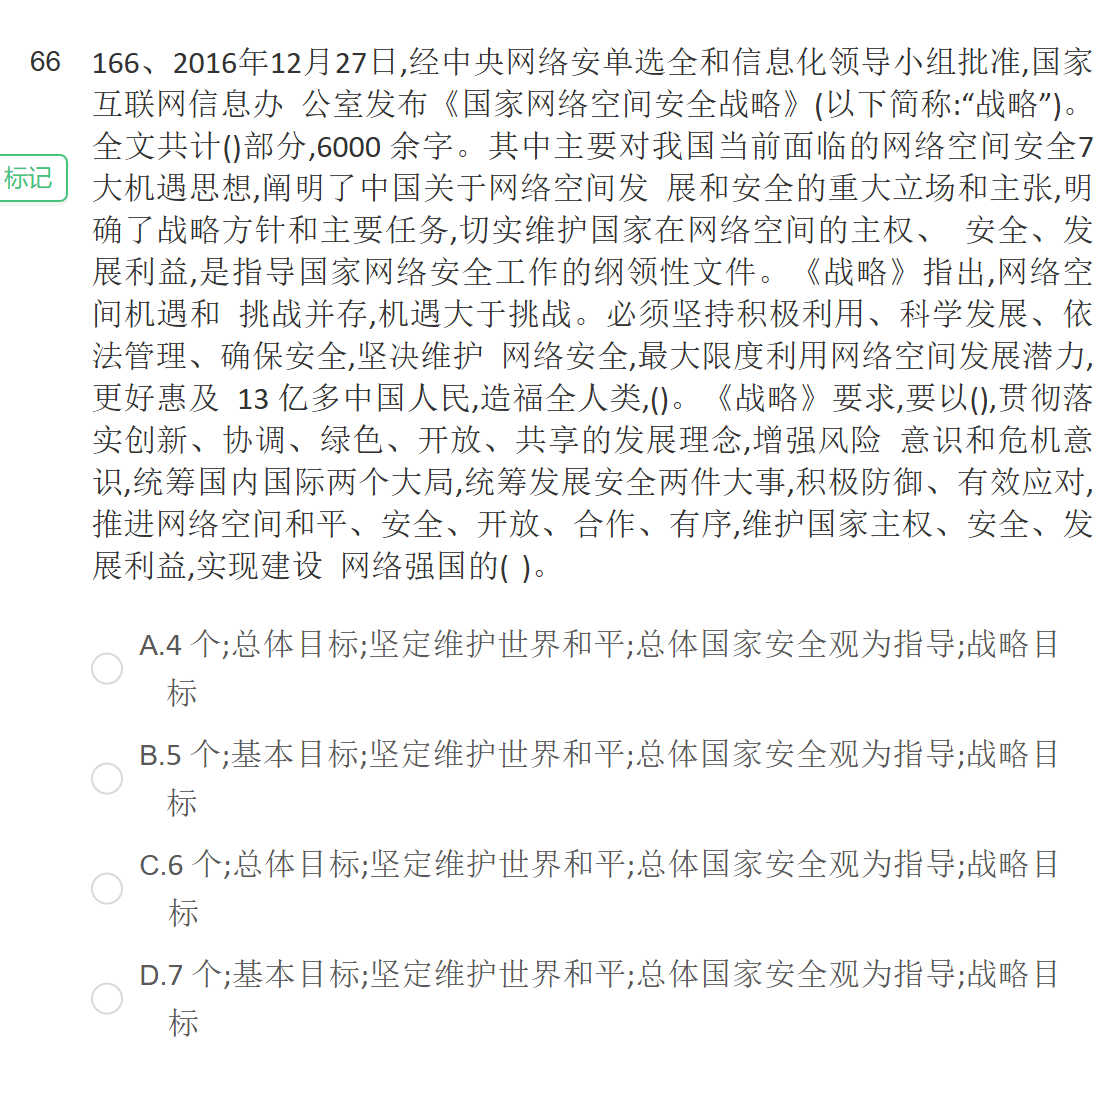
1、国家网络空间安全战略:4个
2、SSE-CMM原文
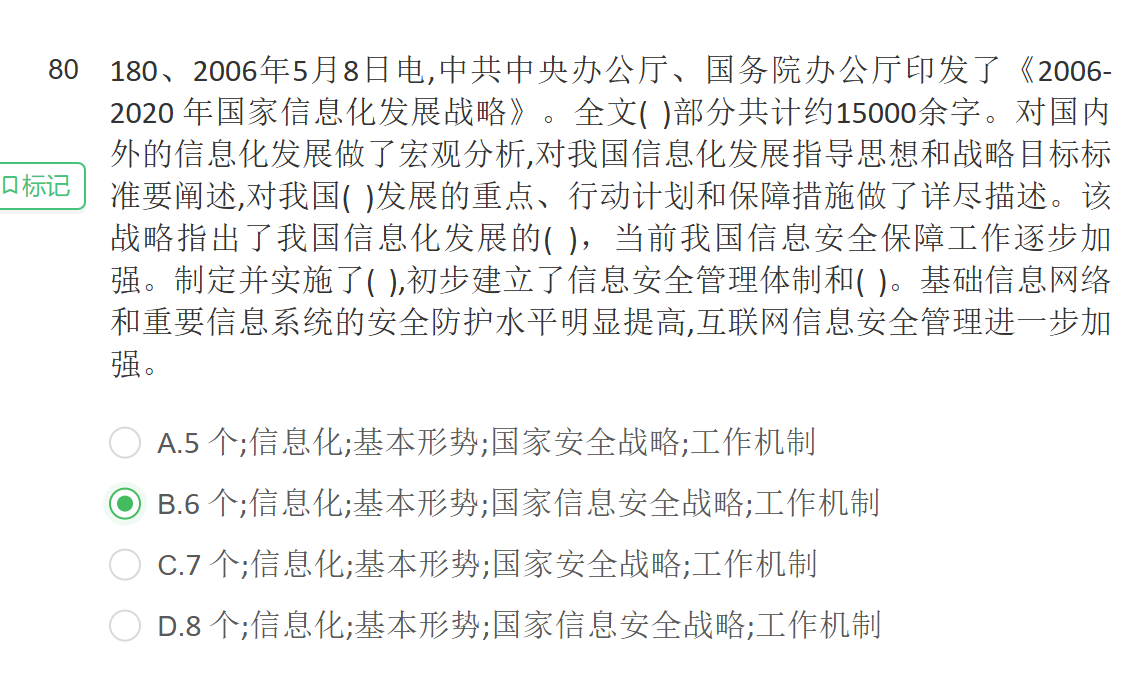
3、《2006-2020年国家信息化发展战略》:6部分

windows里
regedit打开注册表
cmd命令提示符
mmc打开管理控制台
ISO27001前身为英国的BS7799
业务连续性中 RPO是恢复点目标 RTO是恢复时间目标,随着时间都可以为0,都为0意味着系统永不中断服务,而且完全没有数据丢失。
RTO=3意味着系统至多能丢失3h的业务数据。
RPO=0意味着没有任何数据丢失,但需要进行业务回复处理,覆盖原有信息。
部署IPSEC-VPN时,需要考虑ip地址的规划,尽量在分支节点使用可以聚合的ip地址段来减少ipsec安全关联资源的消耗
ipsec协议中通过封装安全载荷协议加密需要保护的载荷数据,为这些数据提供机密性和完整性保护。
IDS 可以核查系统的配置漏洞,评估系统关键资源和数据文件的完整性,识别违反策略的活动,检测并分析用户和系统的活动。
FUZZ测试:模拟异常用户输入行为,生成大量数据包作为测试用例
检测 记录输入导致的崩溃 和异常现象
数据处理点 和数据通道的入口点和可信边界点是测试对象。
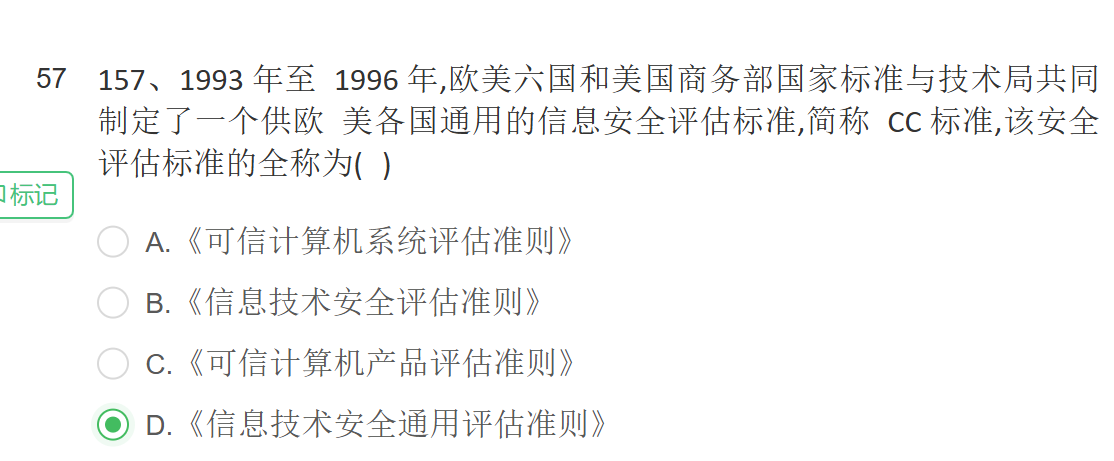
CC标准突出了“保护轮廓”的概念,将评估过程分“功能”和“保证”
CC是对已有安全准则的总结和兼容,有通用的表达方式
ITSEC首先提出的功能和保证分离,CC继承了这个概念。
2024年IEEE发布了802.11i 也称为WAP2 再加密算法上采用了基于AES的CCMP算法
软件安全的三根支柱:
1风险管理
2软件安全接触点
3安全知识
强调在软件的整个生命周期中风险管理的重要性,并要求风险管理框架贯穿整个开发过程。
最为广泛的资产评估办法是 定性分析 :灵活性强,对资源需求低,缺乏定量条件或需快速决策更可具操作性,实务中应用更普遍
基于知识的分析方法依赖特定知识
基于模型的分析方法需要建立复杂模型
定量分析又受数据质量制约
网盘加密分享功能可以采用:RSA和SM2算法,公钥加密算法。
授课教师

产品经理
课程特色
练习(5)


