93、94、95、96、98、99


7346人加入学习
(2人评价)
该课程属于 CISP培训预习专题 请加入后再学习

1、VLAN划分可以限制广播域
2、等级保护政策发展的正确顺序:思想提出、工作试点、政策文件颁布、标准发布、基本国策
3、用户对鉴别信息的操作,如更改密码等都通过一个以system权限运行的服务“SecurityAccountsManager”来实现。
4、分组密码是将明文进行分组后进行加密。序列密码又叫流密码,对每一个字节进行加密
5、无线嗅探可以获得别人的网络通信内容;对于无线局域网络和无线个人网络来说,它们的通信内容更容易被窃听
6、我国信息安全评估国家标准:CC标准
7、TTL是TimeToLive的缩写,指的是包被路由器丢弃之前允许通过的最大网段数量,Windows操作系统默认是128,Linux默认是64.每经过一个路由器减1
8、静态分析是对二进制文件的分析,获得恶意代码的基本结构和特征,了解其工作方式和机制;动态分析是在虚拟运行环境中,使用测试及监控软件,检测恶意代码的行为
9、单点登录的本质是安全凭证在多个应用系统之间的传递或共享
10、DAC(自主访问控制)不能抵御特洛伊木马
11、Kerberos:获得票据许可票据、获得服务许可票据、获得服务
12、三个访问控制模型的安全性并没有横向对比,谁强谁弱,只是三种模型的应用场景不同
13、信息安全管理的评估指标是企业的可接受风险
14、事件查看器查看日志文件,可以看到的日志包括:应用程序日志、安全性日志、系统日志和I日志。
1.2.9.19.24.29.32.33.43.46.49.55.61.63.70.88.99

三:10、24、26、39、51、58、61、70、79、83、88、95

《风险管理指南》
背景建立-风险评估-风险处理-批准监督
信息系统是用于采集、处理、存储、传输、分发和部署信息的整个基础设施;信息系统安全风险的因素主要有 信息系统自身存在的漏洞和来自系统外部的威胁。
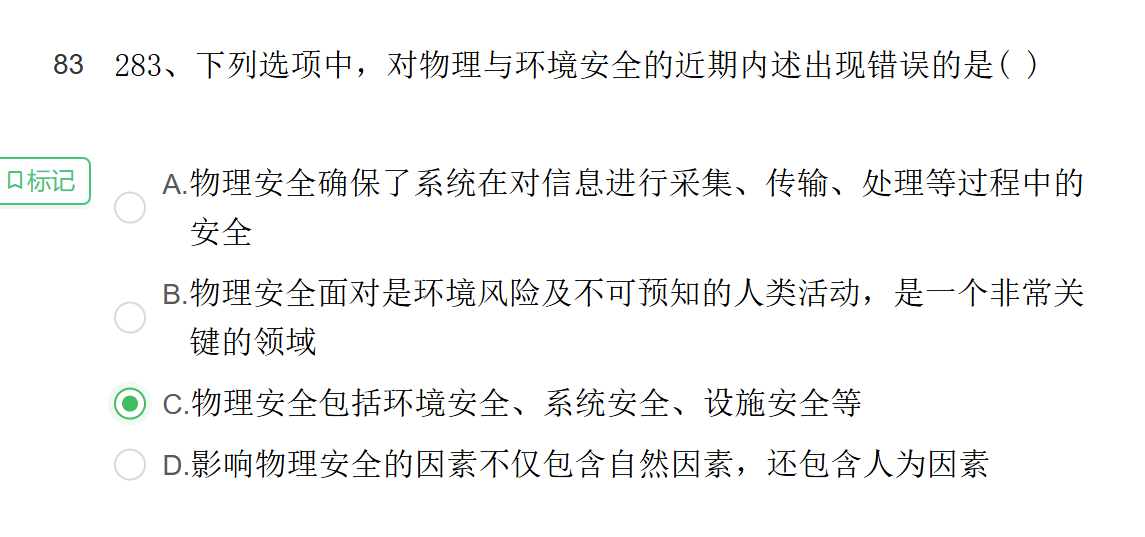
83.物理安全是保护信息稳定、可靠的运行,确保信息系统在对信息进行采集、传输、存储、处理等过程中不会因为自然因素、人为因素等原因导致服务中端、数据丢失、破坏等问题。
等保政策的发布:
提出思想-试点-颁布政策文件-相关标准发布-等保制度
序列密码=流密码=对每一个字节加密
伪随机数发生器是序列密码算法加密过程遇到的问题,而序列密码算法属于对称密码算法的一种。
DSS是数字签名标准,不算加密算法;
Diffle-hellman不是加密算法,而是密钥建立的算法;
AES是对称密码算法,可以用于数据加密
RSA是公钥密码算法,可以用于数据加密也可以用于密钥交换。
国家标准>国际标准
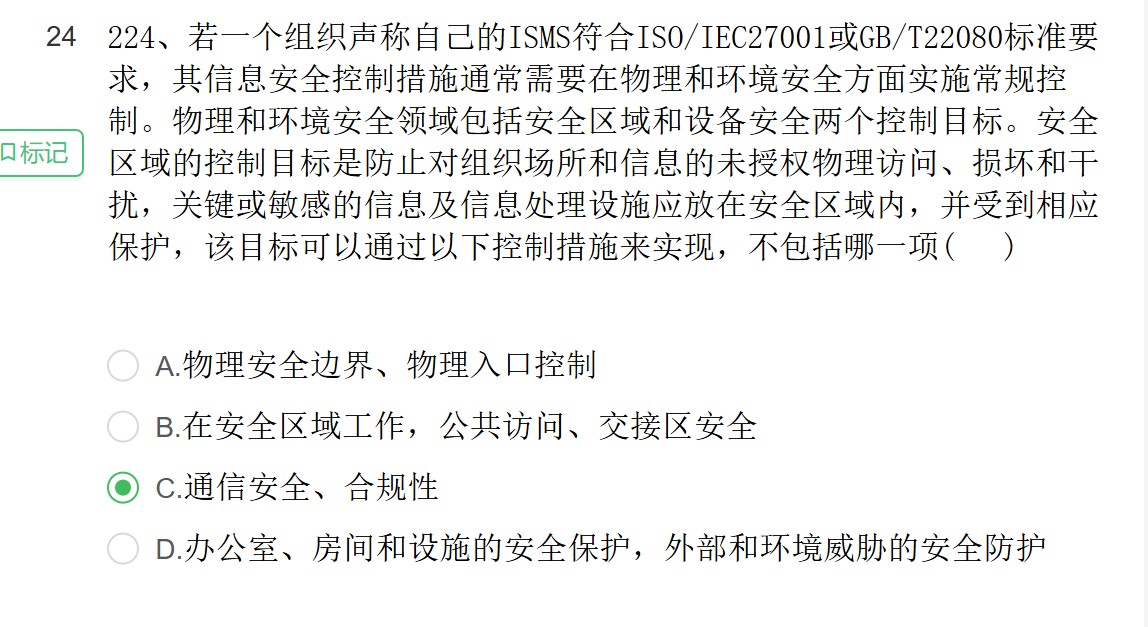
载人航天不属于关键基础设施,不面对公众
TCSEC美国国防部标准2005
CC中国标准等同ISO/IEC2008
FC美国标准1991
ITSEC欧洲标准1990
基于知识的风险评估办法和基于模型的风险评估办法是并列的关系
单点登录技术实质是安全凭证在多个应用系统之间的传递或共享
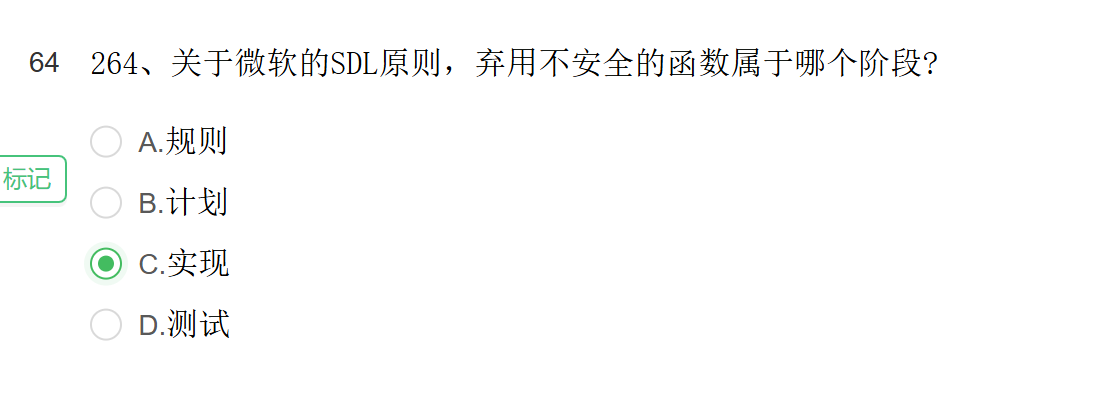
微软SDL原则:弃用不安全的函数属于实现阶段
BLP模型是一种强制访问控制模型用以保障机密性,向上写,向下读,自主访问控制模型使用一个访问控制矩阵表示。
Enigma按照密码学发展历史属于古典密码。
《国家信息化领导小组关于加强信息安全保障工作的意见》是我国政策性文件明确了我国信息安全保障工作的方针和总体要求,以及加强信息安全工作的主要原则。
NTFS支持文件加密,FAT16和32早期的文件系统不能加密,EXT3属于linux系统。
NTFS可以兼容EXT3
windowsXP用事件查看器查看日志能看到:
1应用程序日志
2安全性日志
3系统日志
4IE日志
看不到用户访问日志
授课教师

产品经理
课程特色
练习(5)


