5/6/10/19/39/47/54/57/72/87/97/


7346人加入学习
(2人评价)
该课程属于 CISP培训预习专题 请加入后再学习

1、国家网络应急中心是工业和信息化部牵头成立的
2、数字签名里面,私钥用来加密,公钥用来解密,公钥和私钥是成对出现的
3、MAC是消息认证码,Hash是散列函数,这俩都是用于数据完整性和身份验证的,MAC需要密钥,Hash不需要
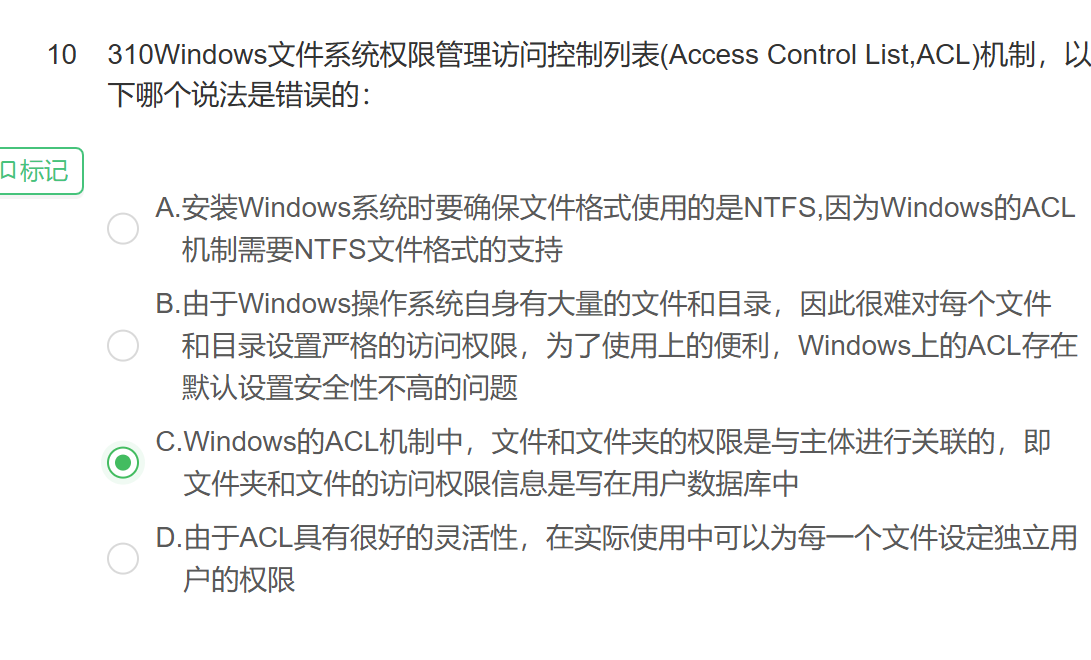
4、ACL中,文件和文件夹的权限是与客体进行关联的,用户的权限写在文件夹和文件的数据库中
5、仅仅删除C盘的共享权限是远远不够的,还具有很多的风险
6、AES的密钥长度有128位、192位、256位三种
7、Windows服务的运行不需要用户的交互登录
8、社会工程学攻击就增强员工安全意识就好了
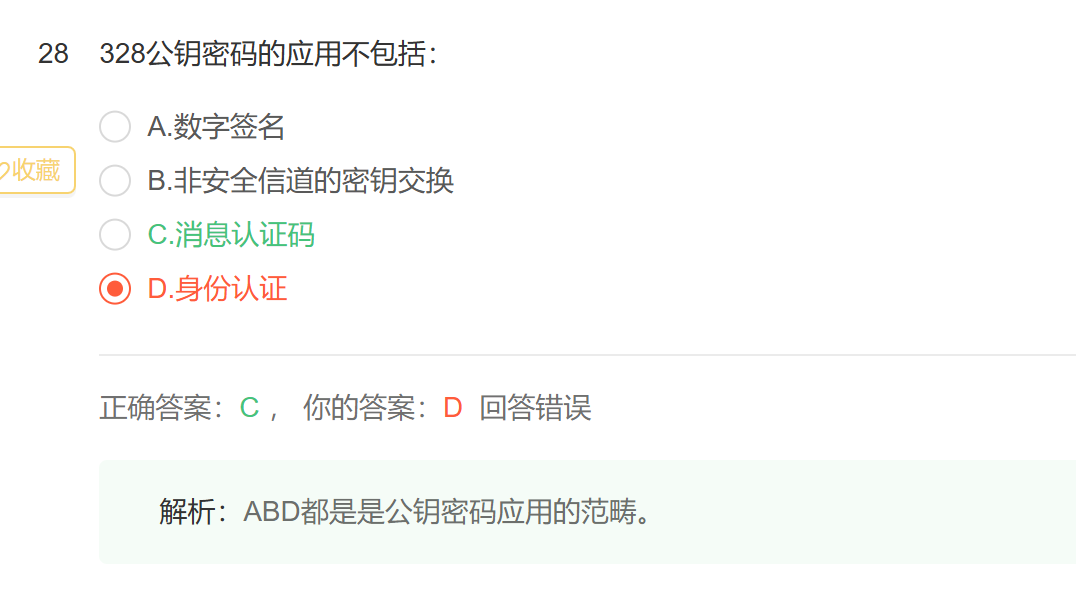
9、公钥密码的应用包括:数字签名、非安全信道的密钥交换、身份认证;不包括:消息认证码
10、ACL管理或增加客体比较方便
11、在入侵检测的运行中,最常见的问题是拒绝服务攻击
12、数据库里面的有效信息丢失了,攻击者可以利用这些信息来做字典
13、模糊测试属于黑盒测试
14、管理员进行了订单删除后,审核员进行审核后该删除操作才能生效,这遵循了权限分离原则
15、Kerberos完成的是服务器和用户之间的相互认证
16、访问控制可以分为物理访问控制和逻辑访问控制,前者可能是门锁、后者可能是数据、应用、系统,主要的访问控制模式有三种:自主访问控制(DAC)-用户可以对自己创建的资源进行访问控制,可以将访问权限授予其他用户;强制访问控制(MAC)-系统根据预定的规则强制控制用户对资源的访问,用户不能改变自身或任何客体的安全级别;基于角色的访问控制(RBAC)-通过角色来管理权限,用户通过成为适当角色的成员而获得相应的权限。
17、BLP模型-保证信息系统的机密性,规则是“向下读,向上写”
18、影响风险等级的要素包括:威胁、资产、脆弱性;没有什么最终因素。
19、RFC系列标准-Internet工程任务组
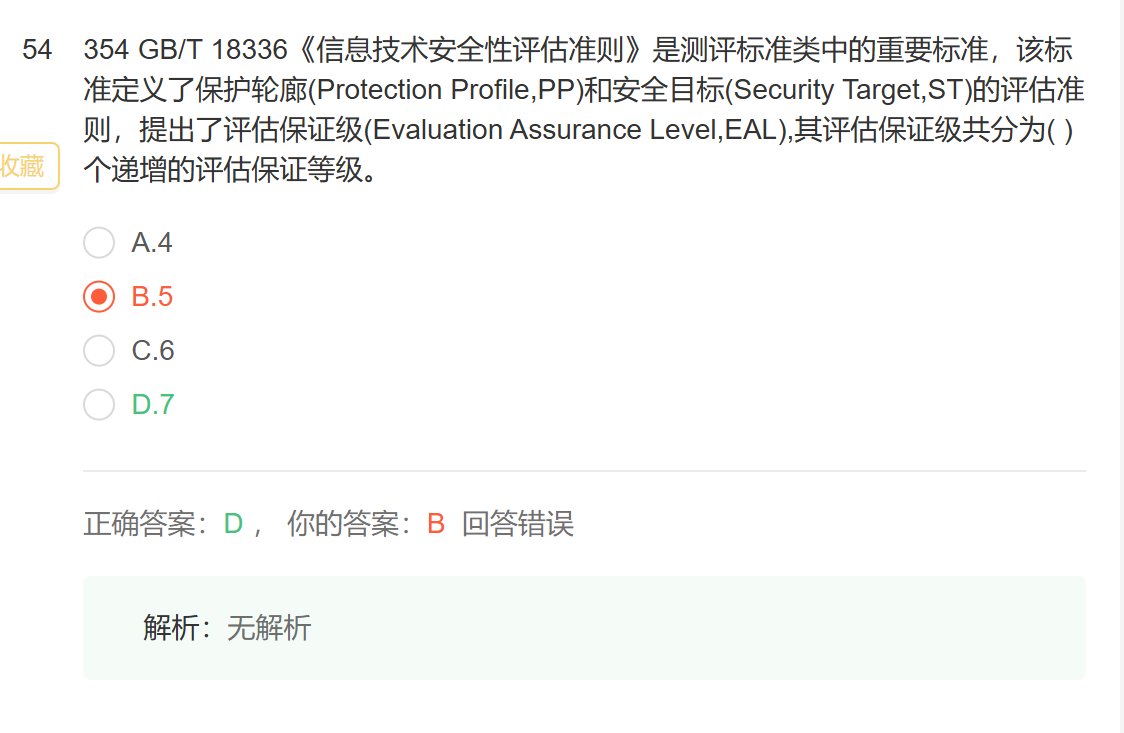
20、评估保证级共分为7个递增的评估保证等级。
21、动态口令方案的口令是不能被收集和预测的。
22、统一威胁管理(UTM)-功能全面的安全产品,能防范多种威胁
23、交换机和路由器的管理包括了版本更新,也包括了补丁管理。
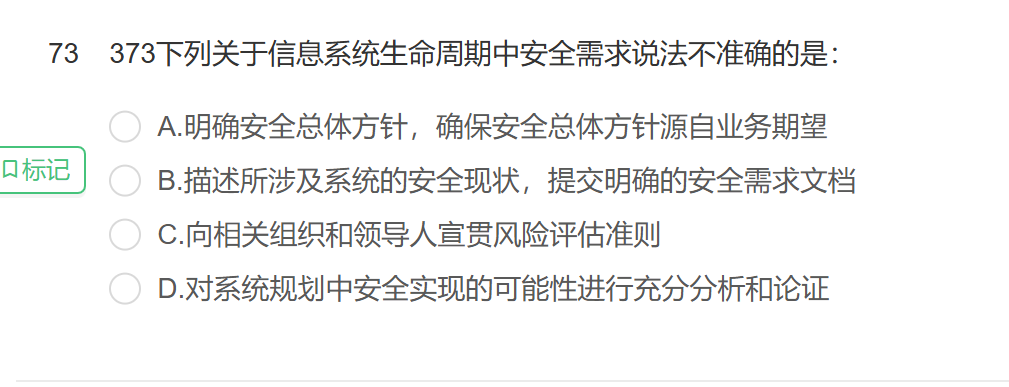
24、安全需求来源于内部驱动,例如安全架构和安全厂商发布的病毒、漏洞预警都是外部参考要素,并不属于信息安全需求的主要来源。
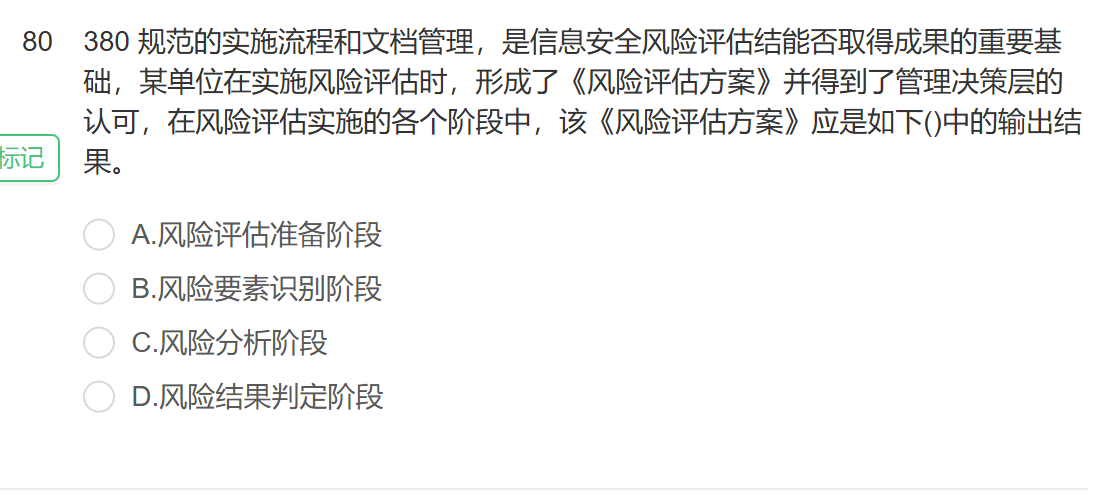
25、《风险评估方案》属于风险评估准备阶段的结果
6.10.18.23.

私钥加密,公钥解密,公钥私钥成对出现;
发送者使用自己的私钥进行数字签名。
通过对称密码算法进行安全消息传输的必要条件是:保证密钥的安全。
AES密码长度:128 192 256bit
windows中的ACL机制中,文件和文件夹的权限是与主体进行关联的,即文件夹和文件的访问权限信息是写在用户数据库中。
P247
自评估:本级
检查评估:上级管理机关或业务主管机关
windows是根据SID(安全标识符)来标识用户对文件或文件夹的权限,administrator无法删除和改名。
windows服务的运行不需要用户的交互登录。
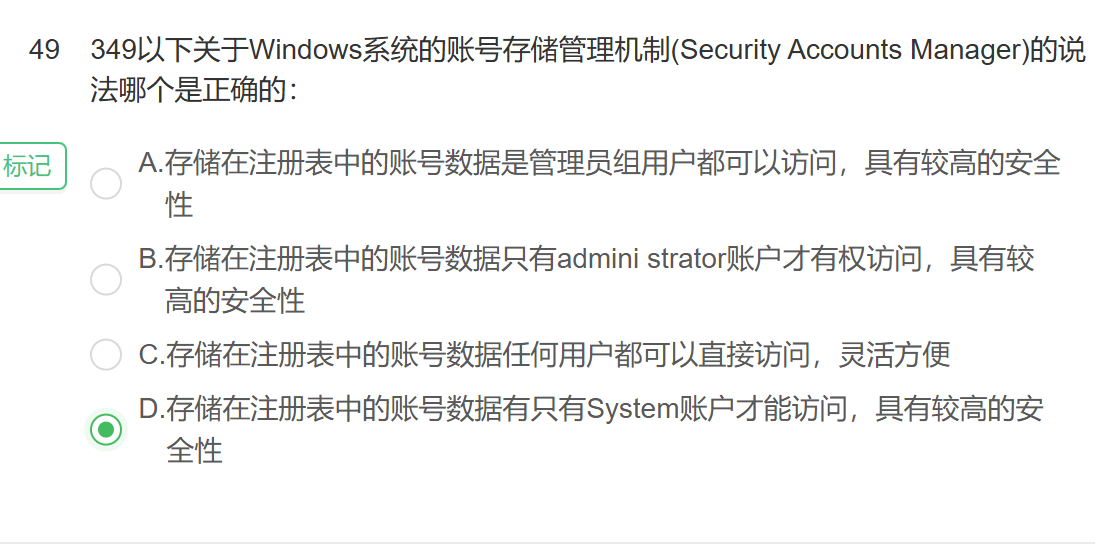
安全账号管理器(SAM)只有system可读可写;存在注册表里。
实施灾难恢复计划后,组织的灾难前和灾难后的运营成本将 提高or降低:
灾难前成本高(维护投入)
灾难后成本降低(快速恢复)
整体变化权衡两者,取决于业务的风险水平,抗灾能力等
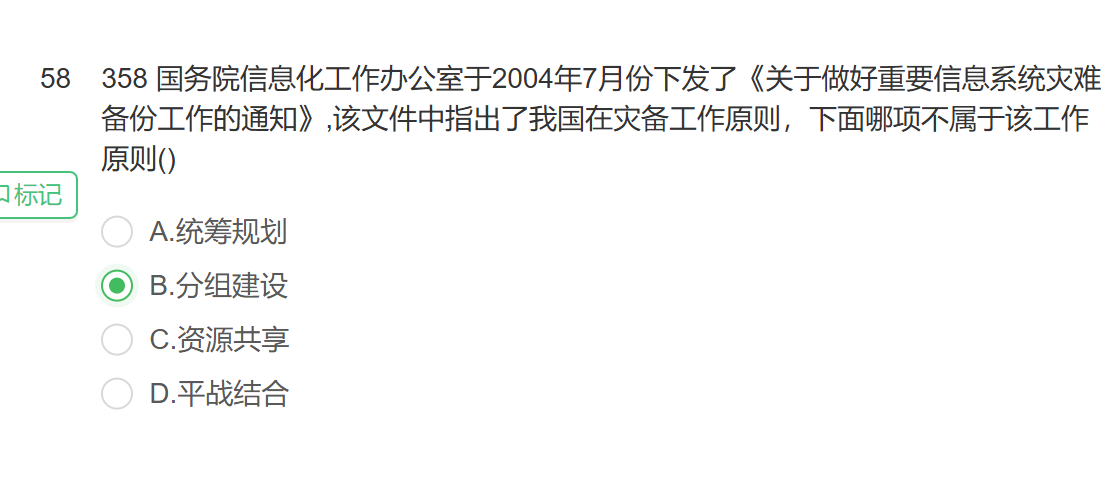
灾备工作原则:
1统筹规划
2资源共享
3平战结合
没有分组建设。
ACL管理、增加客体比较方便。
变更中:系统变更控制中最重要的内容是 所有的变更都必须文字化,并被批准。
模糊测试本质就是黑盒测试。
防火墙不能物理隔离,可以逻辑隔离。
BLP保证信息系统的机密性:向下读,向上写。
BIBA保证信息系统的完整性:向上读,向下写。
系统工程是一种对所有系统都具有普遍意义的科学方法,是方法论,不是技术实现。
UTM是统一威胁管理,功能全面的安全产品:防病毒、入侵检测+防火墙。
信息安全事件分为7个基本类别:
1有害程序事件
2网络攻击事件
3信息破坏事件
4信息内容安全事件
5设备设施故障
6灾害性事件
7其他信息安全事件
P306
主体提交访问请求---实施---提出访问请求给客体
实施请求决策---决策---决策了实施
业务系统报错:捕获错误,只显示简单的提示信息,或者不显示任何信息,符合最小化反馈原则
第92题不会。
BLP 模型确保信息只能在安全级别相同或向下流动(读)、向上流动(写),从而严格保护系统中信息的 保密性,防止未授权的信息泄露。
GB/T 18336《信息技术安全性评估准则》等同采用国际标准 ISO/IEC 15408(即 CC 标准),其定义的评估保证级(EAL)共分为 7 个递增的评估保证等级,从 EAL1 到 EAL7,具体如下:
- EAL1:功能测试(Functionally Tested)
- EAL2:结构测试(Structurally Tested)
- EAL3:系统地测试和检查(Methodically Tested and Checked)
- EAL4:系统地设计、测试和复查(Methodically Designed, Tested, and Reviewed)
- EAL5:半形式化设计和测试(Semi-Formally Designed and Tested)
- EAL6:半形式化验证的设计和测试(Semi-Formally Verified Design and Tested)
- EAL7:形式化验证的设计和测试(Formally Verified Design and Tested)
- 公钥密码的应用 包括:
- A.数字签名
B.非安全信道的密钥交换
D.身份认证
ISO9001 是质量认证不是安全管理认证,应通过1S027001 认证
授课教师

产品经理
课程特色
练习(5)


