
三:10、24、26、39、51、58、61、70、79、83、88、95


7346人加入学习
(2人评价)
该课程属于 CISP培训预习专题 请加入后再学习

windows里
regedit打开注册表
cmd命令提示符
mmc打开管理控制台
ISO27001前身为英国的BS7799
业务连续性中 RPO是恢复点目标 RTO是恢复时间目标,随着时间都可以为0,都为0意味着系统永不中断服务,而且完全没有数据丢失。
RTO=3意味着系统至多能丢失3h的业务数据。
RPO=0意味着没有任何数据丢失,但需要进行业务回复处理,覆盖原有信息。
部署IPSEC-VPN时,需要考虑ip地址的规划,尽量在分支节点使用可以聚合的ip地址段来减少ipsec安全关联资源的消耗
ipsec协议中通过封装安全载荷协议加密需要保护的载荷数据,为这些数据提供机密性和完整性保护。
IDS 可以核查系统的配置漏洞,评估系统关键资源和数据文件的完整性,识别违反策略的活动,检测并分析用户和系统的活动。
FUZZ测试:模拟异常用户输入行为,生成大量数据包作为测试用例
检测 记录输入导致的崩溃 和异常现象
数据处理点 和数据通道的入口点和可信边界点是测试对象。
CC标准突出了“保护轮廓”的概念,将评估过程分“功能”和“保证”
CC是对已有安全准则的总结和兼容,有通用的表达方式
ITSEC首先提出的功能和保证分离,CC继承了这个概念。
2024年IEEE发布了802.11i 也称为WAP2 再加密算法上采用了基于AES的CCMP算法
软件安全的三根支柱:
1风险管理
2软件安全接触点
3安全知识
强调在软件的整个生命周期中风险管理的重要性,并要求风险管理框架贯穿整个开发过程。
最为广泛的资产评估办法是 定性分析 :灵活性强,对资源需求低,缺乏定量条件或需快速决策更可具操作性,实务中应用更普遍
基于知识的分析方法依赖特定知识
基于模型的分析方法需要建立复杂模型
定量分析又受数据质量制约
网盘加密分享功能可以采用:RSA和SM2算法,公钥加密算法。
FW:ip地址欺骗防护 NAT ACL访问控制
WAF:SQL注入攻击
Land UDPflood Smurf是流量型拒绝攻击
Teardrop是碎片攻击
项目管理受项目资源的约束。
源代码审核是对源代码检查分析,检测并报告源代码可能导致安全弱点的薄弱之处。
FUZZ测试就是模糊测试
设计阶段是发现和改正问题的最佳阶段。
风险管理的监控与审查:
过程质量管理
成本效益管理
跟踪系统自身或所处环境的变化
公钥密码体制:公钥加密私钥解密 私钥加密公钥解密
安全策略是宏观的原则性要求,是信息安全工作的基本原则
由TC260全国信息安全标准化技术委员会负责统一申报和协调信息安全国家标准计划项目。
BLP模型严禁横向流通。
信息安全工程监理模型
1监理咨询支撑要素
2监理咨询阶段过程
3控制和管理手段
定义主体访问客体的权限叫做能力表(CL)
定义客体被主体访问的权限叫访问控制板(ACL)
网络层和应用层可以提供保密性、身份鉴别、完整性、抗抵赖性和访问控制服务。
私钥加密,公钥解密,公钥私钥成对出现;
发送者使用自己的私钥进行数字签名。
通过对称密码算法进行安全消息传输的必要条件是:保证密钥的安全。
AES密码长度:128 192 256bit
windows中的ACL机制中,文件和文件夹的权限是与主体进行关联的,即文件夹和文件的访问权限信息是写在用户数据库中。
P247
自评估:本级
检查评估:上级管理机关或业务主管机关
windows是根据SID(安全标识符)来标识用户对文件或文件夹的权限,administrator无法删除和改名。
windows服务的运行不需要用户的交互登录。
安全账号管理器(SAM)只有system可读可写;存在注册表里。
实施灾难恢复计划后,组织的灾难前和灾难后的运营成本将 提高or降低:
灾难前成本高(维护投入)
灾难后成本降低(快速恢复)
整体变化权衡两者,取决于业务的风险水平,抗灾能力等
灾备工作原则:
1统筹规划
2资源共享
3平战结合
没有分组建设。
ACL管理、增加客体比较方便。
变更中:系统变更控制中最重要的内容是 所有的变更都必须文字化,并被批准。
模糊测试本质就是黑盒测试。
防火墙不能物理隔离,可以逻辑隔离。
BLP保证信息系统的机密性:向下读,向上写。
BIBA保证信息系统的完整性:向上读,向下写。
系统工程是一种对所有系统都具有普遍意义的科学方法,是方法论,不是技术实现。
UTM是统一威胁管理,功能全面的安全产品:防病毒、入侵检测+防火墙。
信息安全事件分为7个基本类别:
1有害程序事件
2网络攻击事件
3信息破坏事件
4信息内容安全事件
5设备设施故障
6灾害性事件
7其他信息安全事件
P306
主体提交访问请求---实施---提出访问请求给客体
实施请求决策---决策---决策了实施
业务系统报错:捕获错误,只显示简单的提示信息,或者不显示任何信息,符合最小化反馈原则
第92题不会。
《风险管理指南》
背景建立-风险评估-风险处理-批准监督
信息系统是用于采集、处理、存储、传输、分发和部署信息的整个基础设施;信息系统安全风险的因素主要有 信息系统自身存在的漏洞和来自系统外部的威胁。
83.物理安全是保护信息稳定、可靠的运行,确保信息系统在对信息进行采集、传输、存储、处理等过程中不会因为自然因素、人为因素等原因导致服务中端、数据丢失、破坏等问题。
等保政策的发布:
提出思想-试点-颁布政策文件-相关标准发布-等保制度
序列密码=流密码=对每一个字节加密
伪随机数发生器是序列密码算法加密过程遇到的问题,而序列密码算法属于对称密码算法的一种。
DSS是数字签名标准,不算加密算法;
Diffle-hellman不是加密算法,而是密钥建立的算法;
AES是对称密码算法,可以用于数据加密
RSA是公钥密码算法,可以用于数据加密也可以用于密钥交换。
国家标准>国际标准
载人航天不属于关键基础设施,不面对公众
TCSEC美国国防部标准2005
CC中国标准等同ISO/IEC2008
FC美国标准1991
ITSEC欧洲标准1990
基于知识的风险评估办法和基于模型的风险评估办法是并列的关系
单点登录技术实质是安全凭证在多个应用系统之间的传递或共享
微软SDL原则:弃用不安全的函数属于实现阶段
BLP模型是一种强制访问控制模型用以保障机密性,向上写,向下读,自主访问控制模型使用一个访问控制矩阵表示。
Enigma按照密码学发展历史属于古典密码。
《国家信息化领导小组关于加强信息安全保障工作的意见》是我国政策性文件明确了我国信息安全保障工作的方针和总体要求,以及加强信息安全工作的主要原则。
NTFS支持文件加密,FAT16和32早期的文件系统不能加密,EXT3属于linux系统。
NTFS可以兼容EXT3
windowsXP用事件查看器查看日志能看到:
1应用程序日志
2安全性日志
3系统日志
4IE日志
看不到用户访问日志
信息安全风险评估,已自评为主,检查为辅。
科克霍夫(Kerchhof)原则:密码系统的安全性依赖密钥而非算法。
制定ISMS方针是建立ISMS阶段的工作内容;
实施内部审核是监视和评审阶段的工作内容。
TACACS(终端访问控制器访问控制系统)协议分为认证和授权两个不同的过程。
《信息安全保障技术框架》由美国发布。
《保密法》
信息安全需求报告不应依据公众服务信息系统的功能设计方案为主要内容,而应该依据现有安全现状、痛点以及客户需求来写。
对目录的访问只能读和写。
linux里ID=0为root用户 root用户不应被禁用。
linux里用户口令是用过哈希后保存在/etc/shadow里。
数据粒度越细则授权策略越灵活便利。
OSI七层 物数网传会表应
TCP/IP四层
攻击者的恶意利用是安全漏洞产生的导致的结果,而非原因。
全量备份:完全备份 包括系统和数据
增量备份:每次备份的数据相当于上一次备份后增加或修改的数据;
差量备份:每次备份的数据相当于上一次全备份后增加或修改的数据;

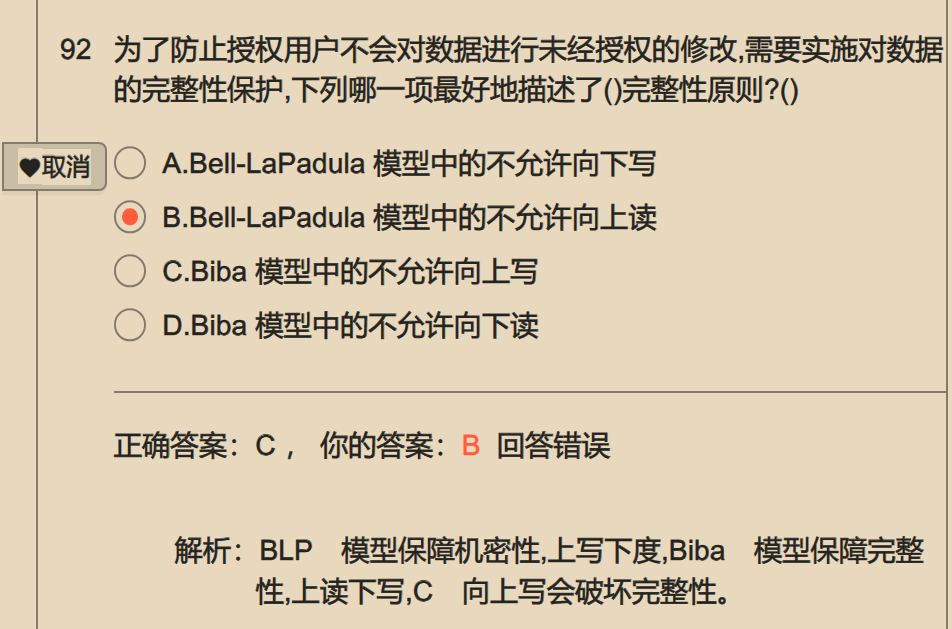

47答案有问题?

BLP 模型确保信息只能在安全级别相同或向下流动(读)、向上流动(写),从而严格保护系统中信息的 保密性,防止未授权的信息泄露。
GB/T 18336《信息技术安全性评估准则》等同采用国际标准 ISO/IEC 15408(即 CC 标准),其定义的评估保证级(EAL)共分为 7 个递增的评估保证等级,从 EAL1 到 EAL7,具体如下:
- EAL1:功能测试(Functionally Tested)
- EAL2:结构测试(Structurally Tested)
- EAL3:系统地测试和检查(Methodically Tested and Checked)
- EAL4:系统地设计、测试和复查(Methodically Designed, Tested, and Reviewed)
- EAL5:半形式化设计和测试(Semi-Formally Designed and Tested)
- EAL6:半形式化验证的设计和测试(Semi-Formally Verified Design and Tested)
- EAL7:形式化验证的设计和测试(Formally Verified Design and Tested)
- 公钥密码的应用 包括:
- A.数字签名
B.非安全信道的密钥交换
D.身份认证
ISO9001 是质量认证不是安全管理认证,应通过1S027001 认证
授课教师

产品经理
课程特色
练习(5)


